Огляд
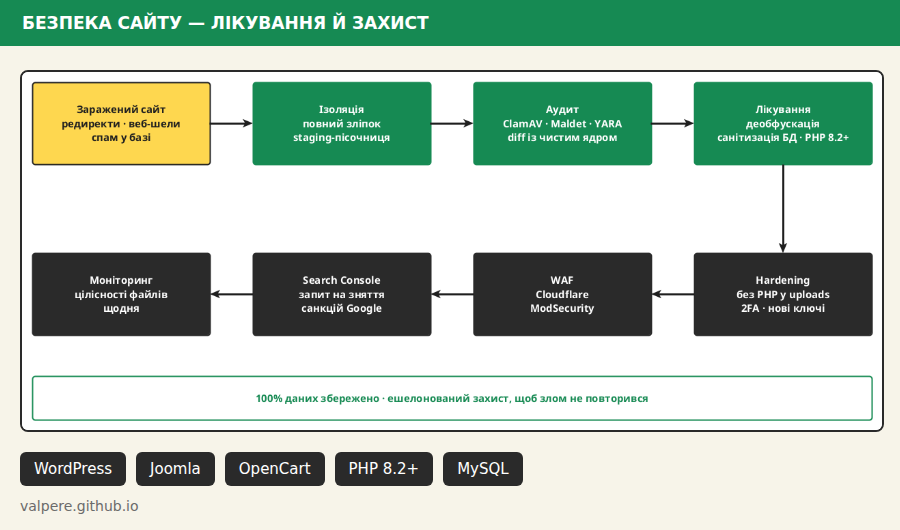
Повне відновлення сайтів та інтернет-магазинів після зламу, зараження шкідливим кодом, прихованих мобільних редиректів (на казино чи фарму), спам-ін’єкцій у базу даних і масових спам-розсилок із сервера. Для WordPress, OpenCart та Joomla, зі збереженням 100% даних. Мета — ізолювати й вилікувати загрозу, зняти блокування Google Safe Browsing («червоний екран») і хостинг-провайдерів, перевести сайт на безпечний стек (PHP 8.2+) і налаштувати ешелонований захист, щоб проблема не повернулася.
Загрози й як із ними працюємо
| Загроза | Як вирішується |
|---|---|
| Приховані умовні редиректи, що спрацьовують лише для мобільних відвідувачів чи трафіку з Google або Bing, тож власник бачить в адмінці нормальний сайт | Евристичне й сигнатурне сканування та порівняння з чистими ядрами CMS |
Веб-шели й багаторівневі бекдори в папках завантажень (/wp-content/uploads/, /image/catalog/, /images/), обфускований PHP на кшталт eval(base64_decode(...)) |
Пошук eval, assert, gzinflate, str_rot13 і create_function; ядро CMS і сторонні плагіни замінюються оригіналами, перевіреними за контрольними сумами |
SEO-спам та ін’єкції в базу: тисячі сміттєвих сторінок в індексі Google через wp_posts, oc_product_description чи змінені шаблони |
MySQL скануються на шкідливі JS-вставки, приховані iframe, невідомих адміністраторів і спам-посилання, далі санітизуються |
| Блокування хостером чи пошуковими системами («Deceptive site ahead») | Запит на перевірку в Google Search Console зі звітом про виконані роботи |
Як це відбувається
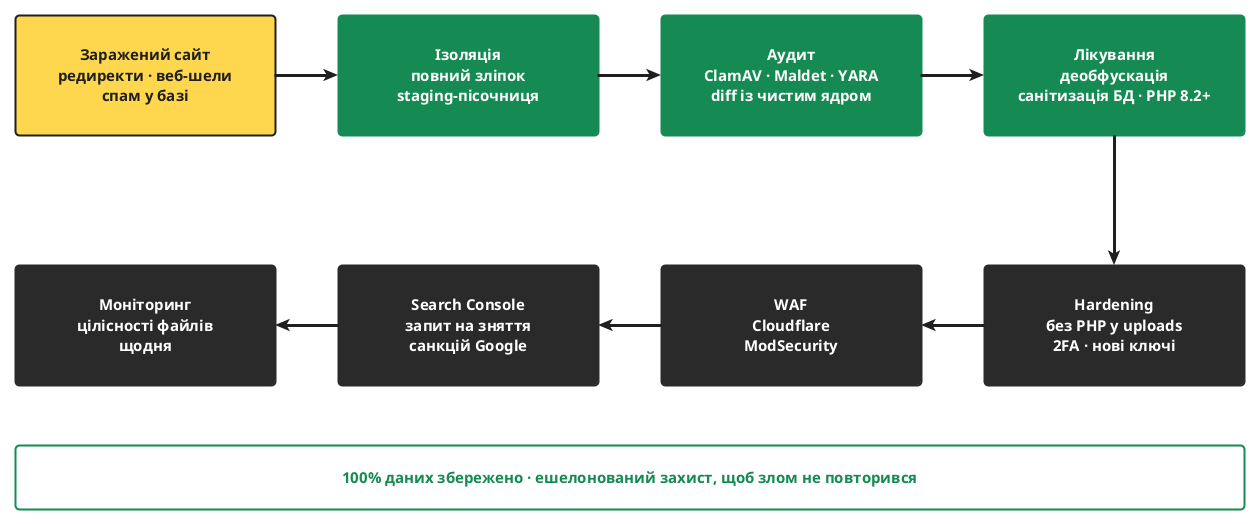
- Ізоляція, бекап, пісочниця. Повний ізольований архів зараженого сайту й дамп бази, розгортання на закритому тестовому стенді, щоб відвідувачі не постраждали, а зараження не поширювалося.
- Глибоке сканування й видалення бекдорів. Сканування файлової системи серверними інструментами (
maldet,clamav, кастомні regex-правила), заміна ядра CMS і плагінів верифікованими оригіналами та аудит активних тем і самописних модулів на SQL Injection, XSS і Arbitrary File Upload. - Очищення бази й конфігів. MySQL перевіряється на шкідливі JS-вставки, приховані iframe, невідомих адміністраторів і спам-посилання;
.htaccess,nginx.conf,wp-config.phpтаindex.phpочищаються й захищаються. - Hardening і WAF. Блокування PHP, CGI та Python-скриптів у директоріях завантаження медіа (
/uploads/,/cache/,/tmp/); закритий доступ до конфігурацій і бекапів (.sql,.tar.gz,.env,.git); зміна всіх паролів (БД, FTP, SSH, адмінка) і ключів автентифікації; Cloudflare WAF, що відсікає ботнети, брутфорс логіну й сканування відомих вразливостей. - Перевірка й моніторинг. Запит на перевірку в Google Search Console зі звітом та щоденний моніторинг цілісності файлів.
Дивіться також: zero-downtime-migration.
Стек
WordPress · OpenCart 2.x / 3.x · Joomla 3 / 4 / 5 · MODX · Laravel · PHP 8.1 / 8.2+ · MySQL / MariaDB · Linux (Ubuntu / Debian) · Nginx · Apache · Linux Malware Detect · ClamAV · WP-CLI · ModSecurity · Cloudflare WAF · Fail2ban · Google Search Console